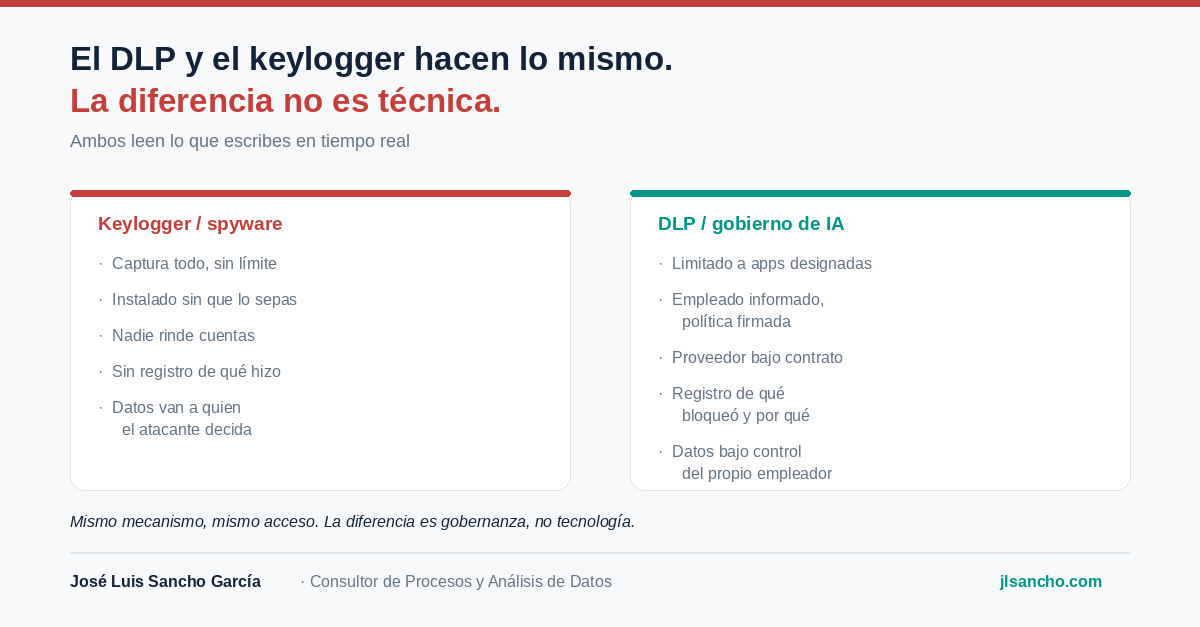
Interceptar pulsaciones de teclado. Leer el portapapeles. Engancharse a la memoria del proceso o a las APIs de accesibilidad del sistema operativo para ver qué hay en pantalla. Así funciona el spyware. Y así funciona, técnicamente, la mayoría de las herramientas DLP que hoy se venden para "proteger" el uso de ChatGPT, Copilot o Claude.
No hay una versión "limpia" de esa técnica. El código que corre en tu equipo para protegerte tiene el mismo tipo de acceso que usaría un atacante.
Lo que separa una cosa de otra no es tecnología, es gobernanza: que el empleado sepa que está desplegado, que lo instale IT de forma autorizada, que el alcance esté limitado y documentado, y que el proveedor responda por contrato de lo que hace con esos datos.
Si tu empresa está evaluando estas herramientas, la pregunta no es "¿qué bloquea?". Es "¿quién audita lo que ve, y qué pasa si un día decide ver más?".